Anonimowe przykłady praktyki

Problem. Działanie. Rezultat operacyjny.

Opisy pokazują sposób pracy i zakres odpowiedzialności. Grafiki są poglądowe; nazwy klientów i szczegóły identyfikujące środowiska pozostają poufne.

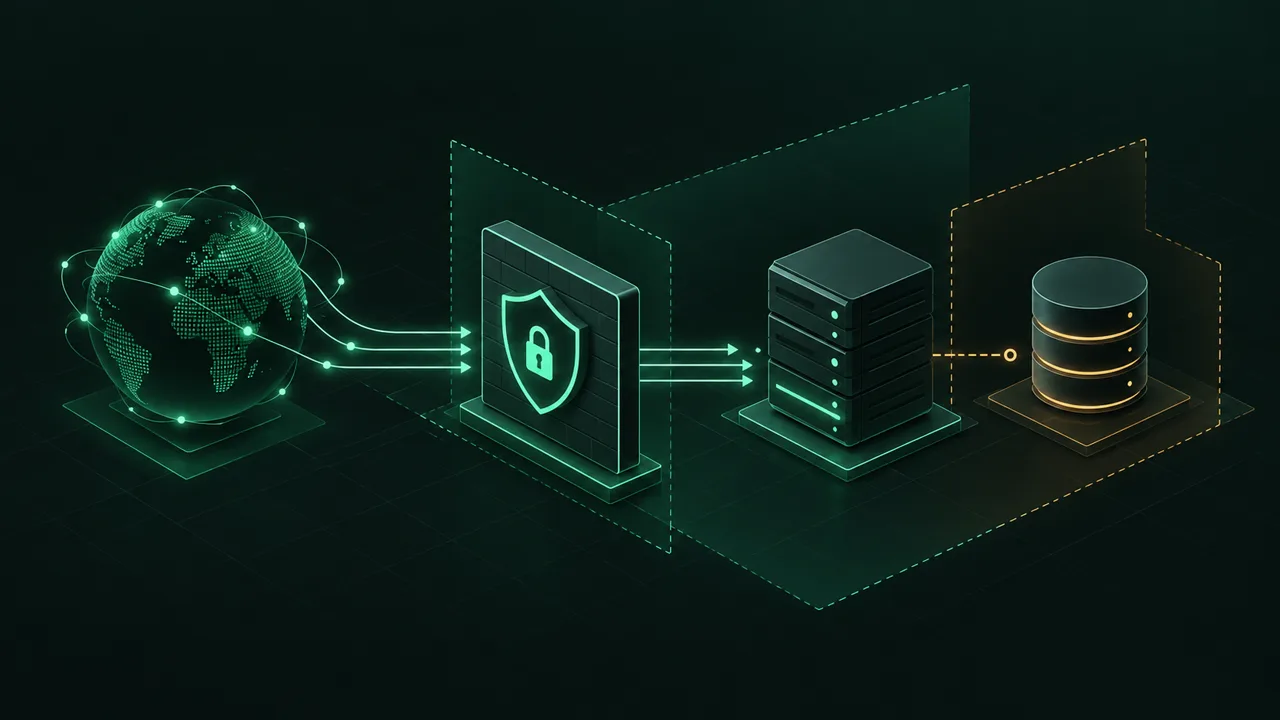
Poglądowa architektura bezpiecznej publikacji aplikacji

Migracja usług przez HAProxy

Problem

Rozproszona publikacja aplikacji i potrzeba przełączenia ruchu bez niekontrolowanej przerwy.

Działanie

Inwentaryzacja zależności, konfiguracja reverse proxy, TLS, plan przełączenia i rollback.

Technologie

HAProxy, Linux, TLS, DNS, logi i monitoring backendów.

Rezultat

Spójny punkt obsługi ruchu i przewidywalna administracja publikowanymi usługami.
Poglądowa ochrona i segmentacja ruchu

WAF i polityki dostępu

Problem

Różne wymagania dostępu z Internetu, LAN i VPN oraz zbyt szeroka ekspozycja usług.

Działanie

Zasada najmniejszych uprawnień, rozdzielenie źródeł ruchu i jawne reguły dostępu.

Technologie

WAF, firewall, allowlista, VPN, reverse proxy i analiza logów.

Rezultat

Czytelniejsza kontrola ekspozycji i łatwiejsza weryfikacja dozwolonego ruchu.

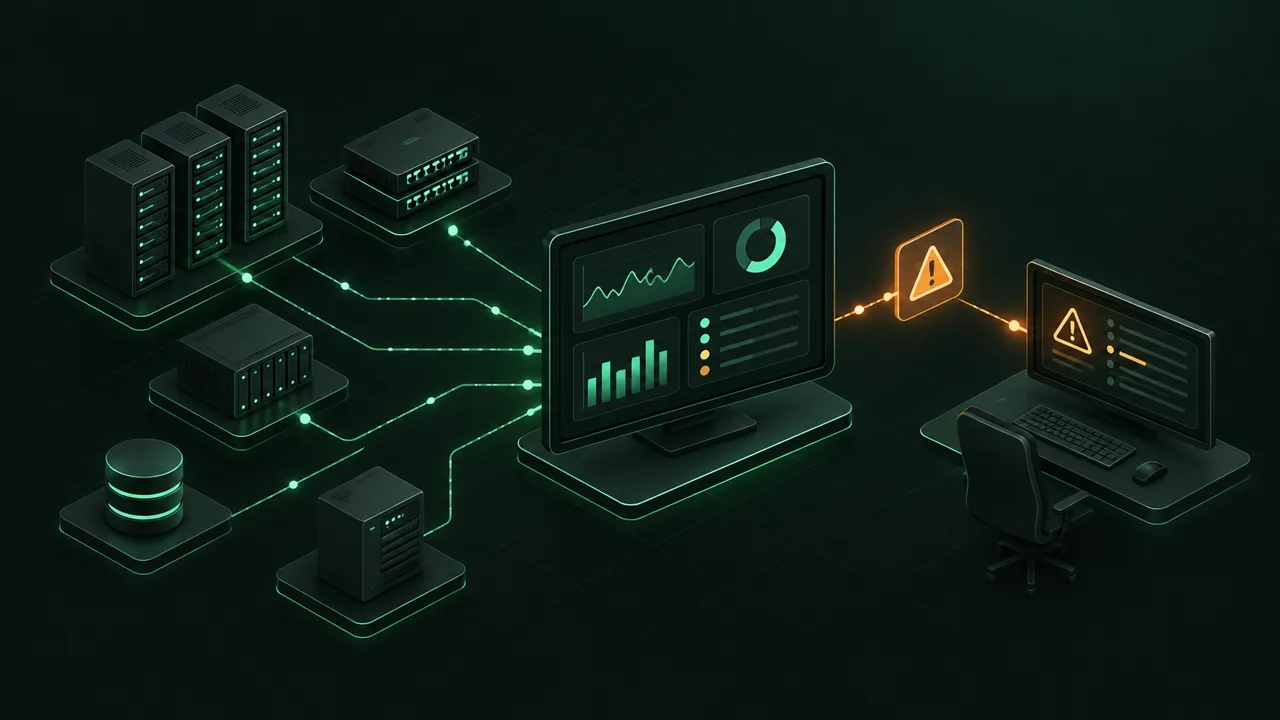
Poglądowe centrum monitoringu infrastruktury

Monitoring infrastruktury

Problem

Informacja o awarii pojawiała się dopiero po zgłoszeniu użytkownika.

Działanie

Dobór metryk do roli systemów, konfiguracja warunków alertowania i widoków operacyjnych.

Technologie

Zabbix, agenty, SNMP, kontrole usług i certyfikatów.

Rezultat

Wspólny obraz stanu środowiska i dane wspierające analizę incydentów.

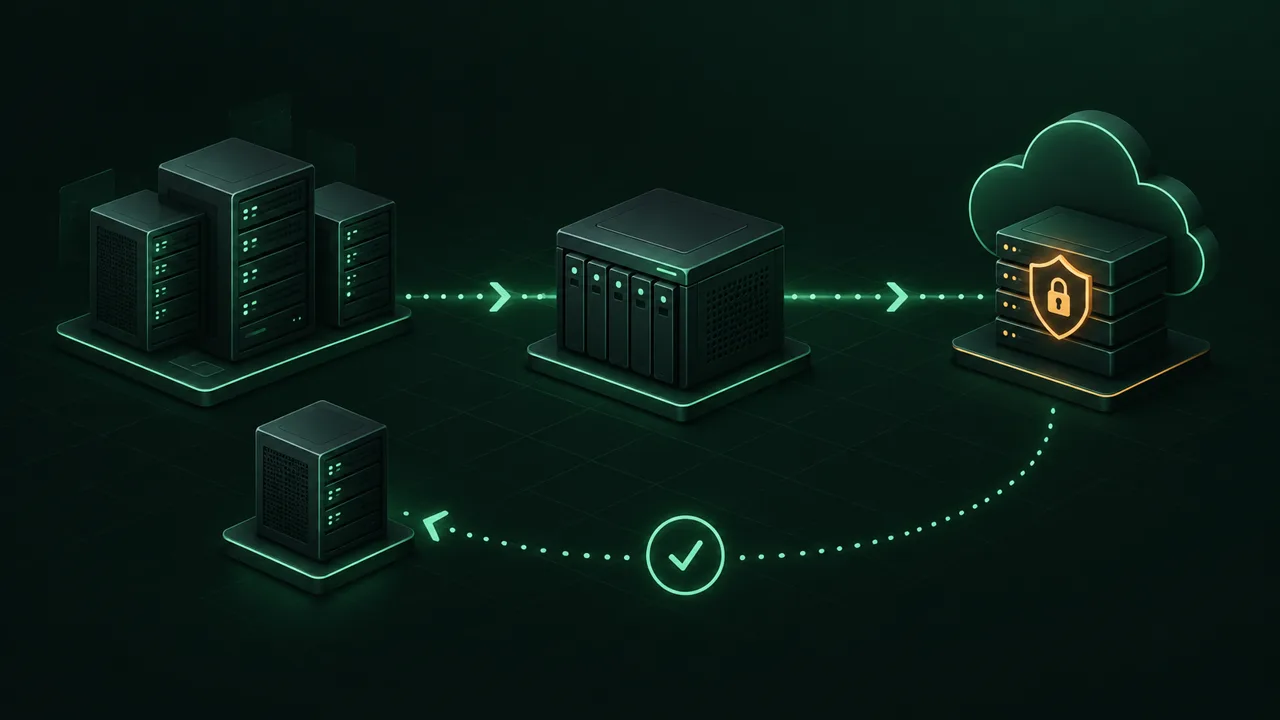
Poglądowy przepływ kopii lokalnej i off-site

Przegląd backupu i odtwarzania

Problem

Kopie wykonywały się cyklicznie, ale brakowało potwierdzenia czasu i kompletności odtworzenia.

Działanie

Analiza retencji, miejsc składowania, uprawnień i uzgodniony test przywrócenia.

Technologie

Proxmox VE, Proxmox Backup Server, szyfrowanie i kopia off-site.

Rezultat

Znane ograniczenia, udokumentowany wynik testu i lista działań poprawiających RPO/RTO.

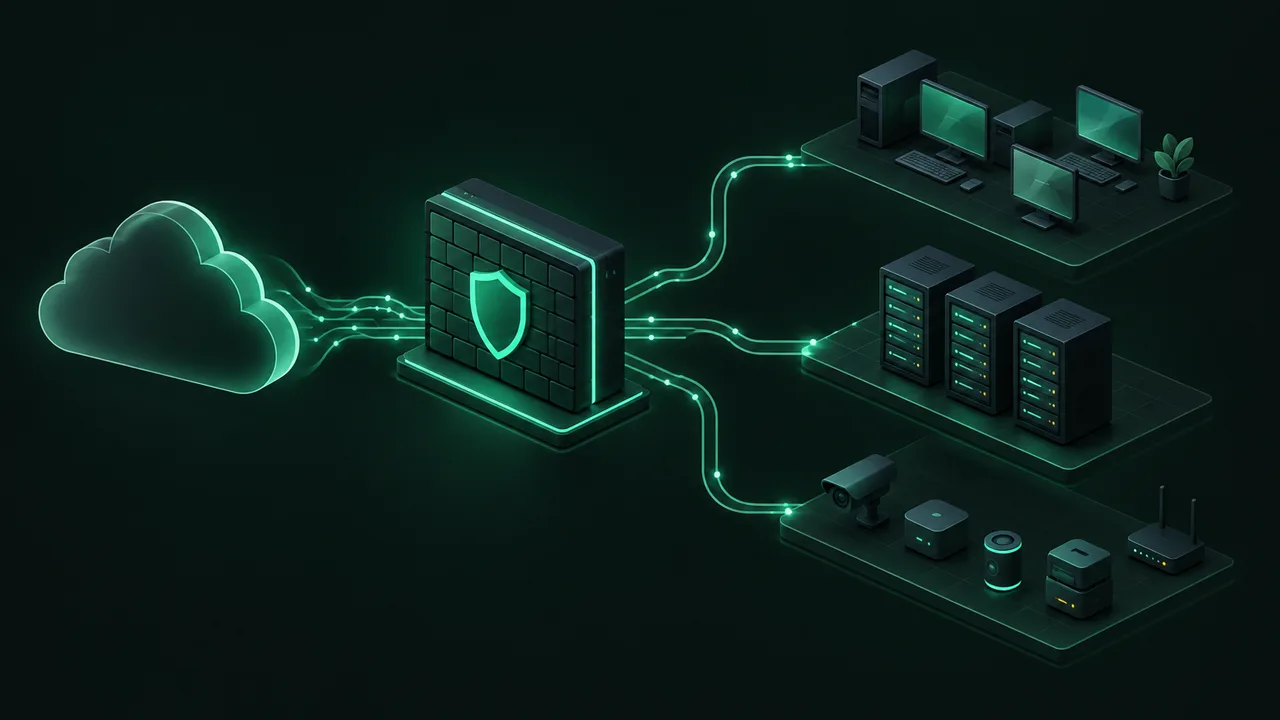
Poglądowy podział sieci na kontrolowane strefy

Segmentacja sieci firmowej i IoT

Problem

Urządzenia użytkowników, serwery i IoT działały w jednej strefie z nadmierną komunikacją.

Działanie

Podział na VLAN-y, określenie wymaganych przepływów i stopniowe wdrożenie reguł.

Technologie

OPNsense, VLAN, DNS, DHCP, VPN i przełączniki zarządzalne.

Rezultat

Ograniczenie ruchu między strefami i czytelniejsza polityka dostępu.

Masz podobne wyzwanie?

Opisz stan obecny, cel i ograniczenia. Dobiorę zakres pierwszego etapu.

Porozmawiajmy o projekcie