Schematy poglądowe
Zobacz, jak może wyglądać dobrze ułożone IT.
Proste modele pokazują rolę poszczególnych warstw i przepływ informacji. Każde rzeczywiste wdrożenie wymaga analizy potrzeb, ryzyka i istniejącego środowiska.
Bezpieczna sieć firmowa
01 / SEGMENTACJA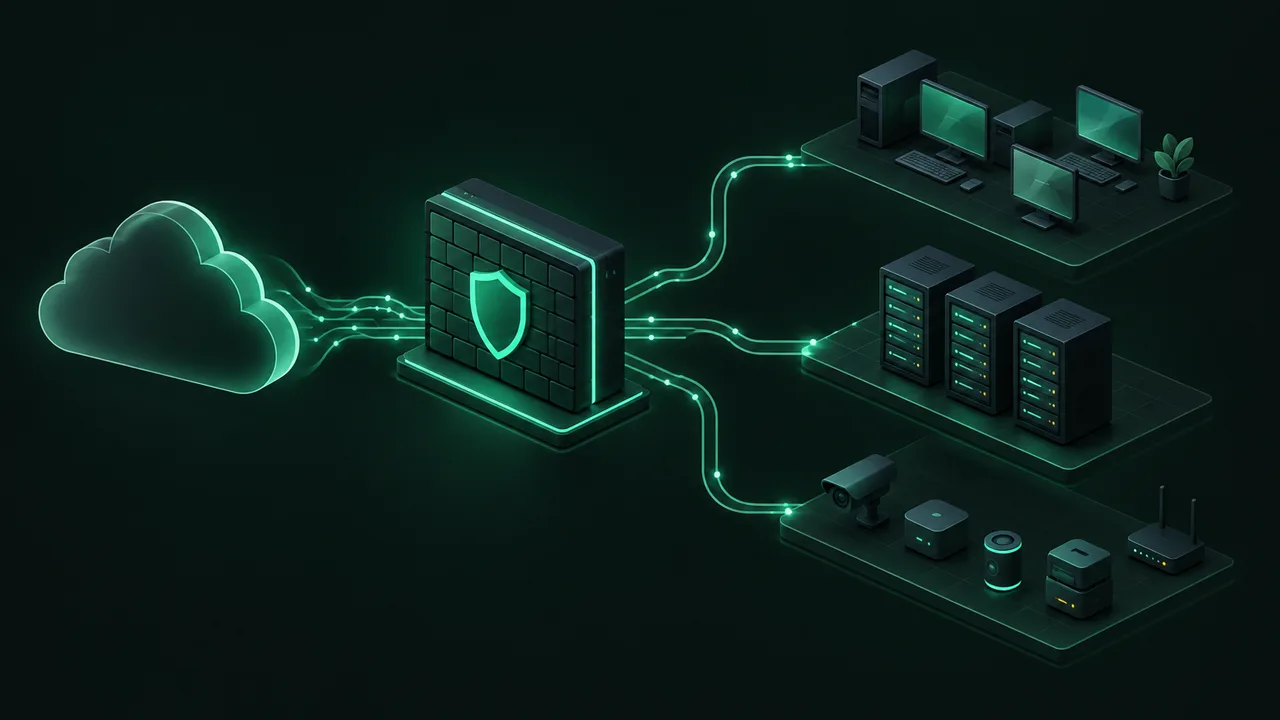
Internetłącze
→
Firewall + VPNkontrola ruchu
→
VLAN-yfirma / serwery / IoT
- oddzielenie komputerów, serwerów, gości i IoT,
- dostęp między strefami tylko tam, gdzie jest potrzebny,
- zdalna administracja przez VPN zamiast otwartych paneli.
Efekt: mniejszy zasięg awarii lub incydentu i czytelne zasady dostępu.
Backup zgodny z regułą 3‑2‑1
02 / ODTWARZANIE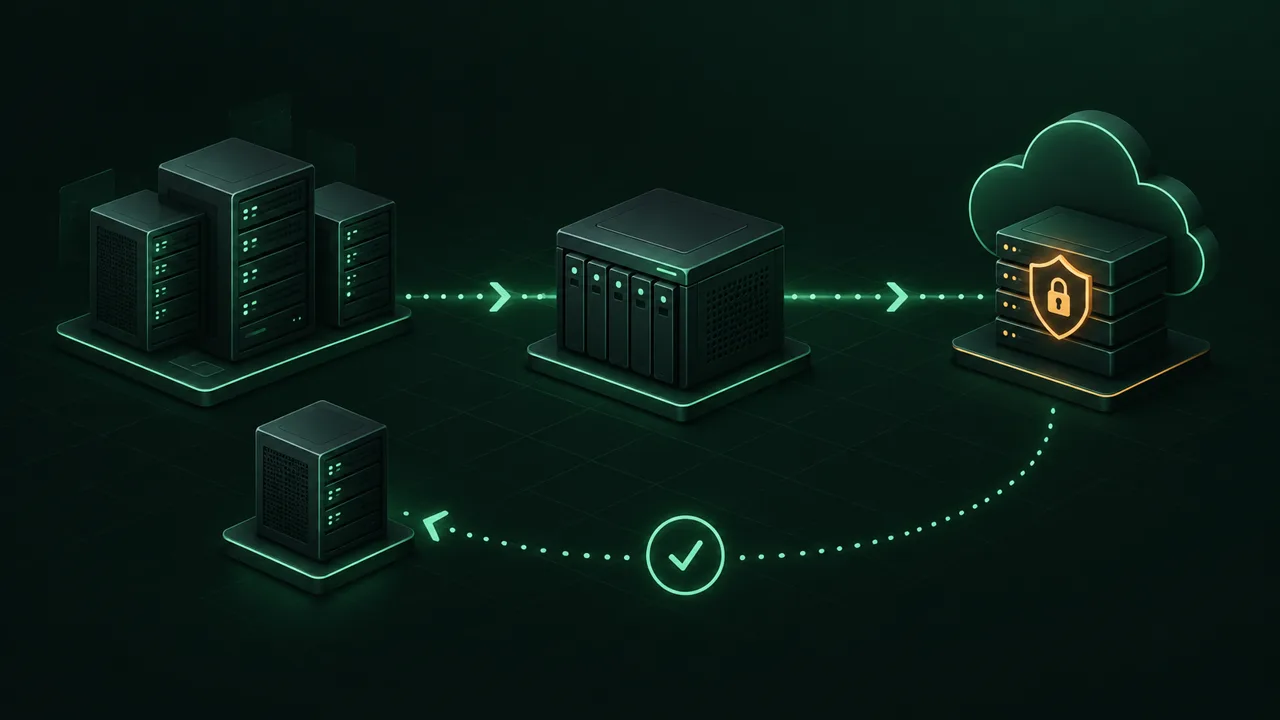
Systemyprodukcja
→
Backup lokalnyszybkie odzyskanie
→
Kopia off-siteszyfrowana
- retencja dopasowana do wymaganej utraty danych,
- oddzielne uprawnienia i kopia poza lokalizacją,
- cykliczny test przywrócenia usługi, nie tylko pliku.
Efekt: znany czas odtworzenia i potwierdzenie, że kopia jest użyteczna.
Bezpieczna publikacja aplikacji
03 / USŁUGI WWW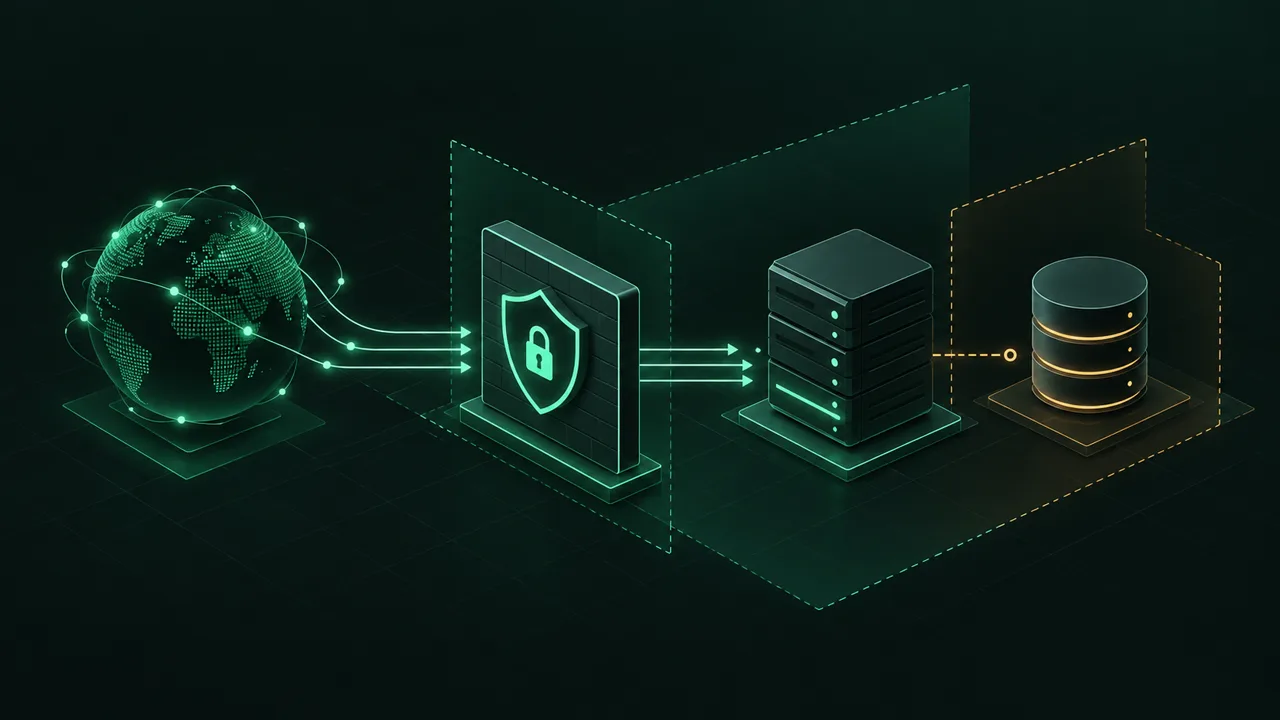
UżytkownikHTTPS
→
Proxy + WAFTLS / reguły
→
Aplikacjaprywatny backend
- jedno kontrolowane wejście do publicznych usług,
- TLS, polityki dostępu, logowanie i ochrona backendu,
- baza danych i panele administracyjne poza Internetem.
Efekt: ograniczona powierzchnia ekspozycji i prostsze zarządzanie ruchem.
Monitoring i reakcja na awarie
04 / OPERACJE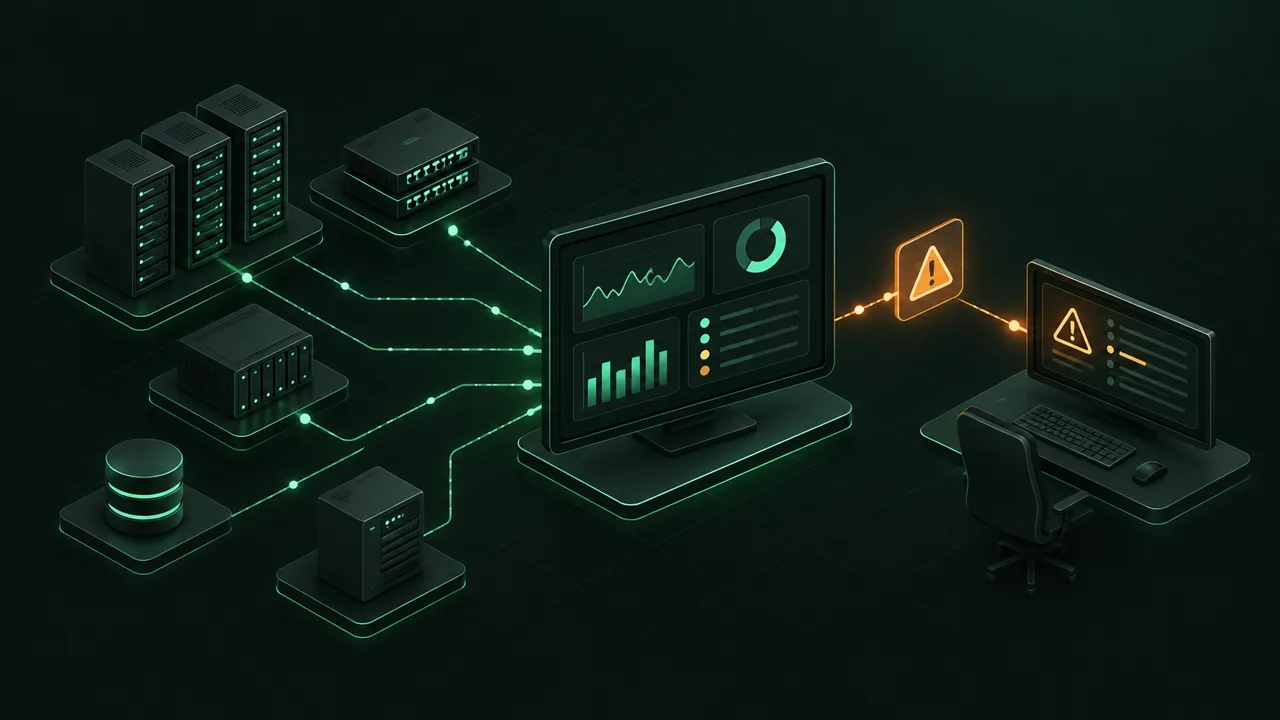
Infrastrukturametryki / logi
→
Monitoringkorelacja / progi
→
Reakcjaalert / procedura
- kontrola usług, zasobów, sieci, backupu i certyfikatów,
- alerty uwzględniające zależności zamiast nadmiaru alarmów,
- dane historyczne wspierające analizę przyczyny.
Efekt: szybsza informacja o problemie i diagnostyka oparta na faktach.
To schemat, nie gotowy szablon
Rozwiązanie musi pasować do organizacji.
Przed wdrożeniem ustalam liczbę użytkowników i lokalizacji, krytyczne usługi, wymagania dostępu, dopuszczalny przestój, możliwości odtworzenia i budżet.
Omów własny scenariusz